报告简介
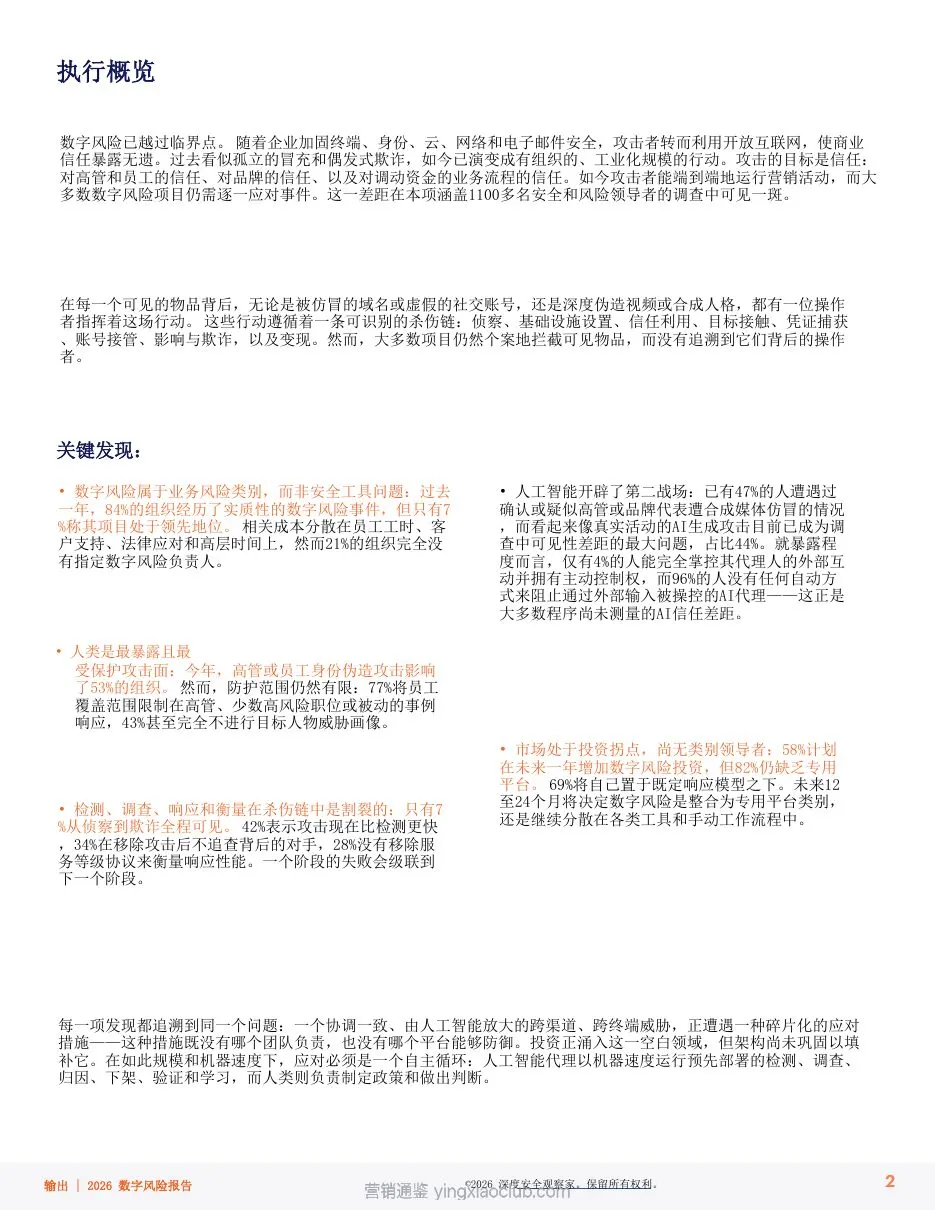
《2026数字风险报告:保护人工智能时代的数字信任》深入探讨了数字风险已从安全工具问题演变为业务风险类别的严峻现实。报告指出,攻击者正从传统安全边界转向开放互联网,通过有组织的、工业化规模的行动破坏商业信任。基于对1100多名安全和风险领导者的调查,报告揭示了数字风险防护与攻击速度之间的显著差距,以及人工智能技术如何开辟了新的攻击战场。
核心数据
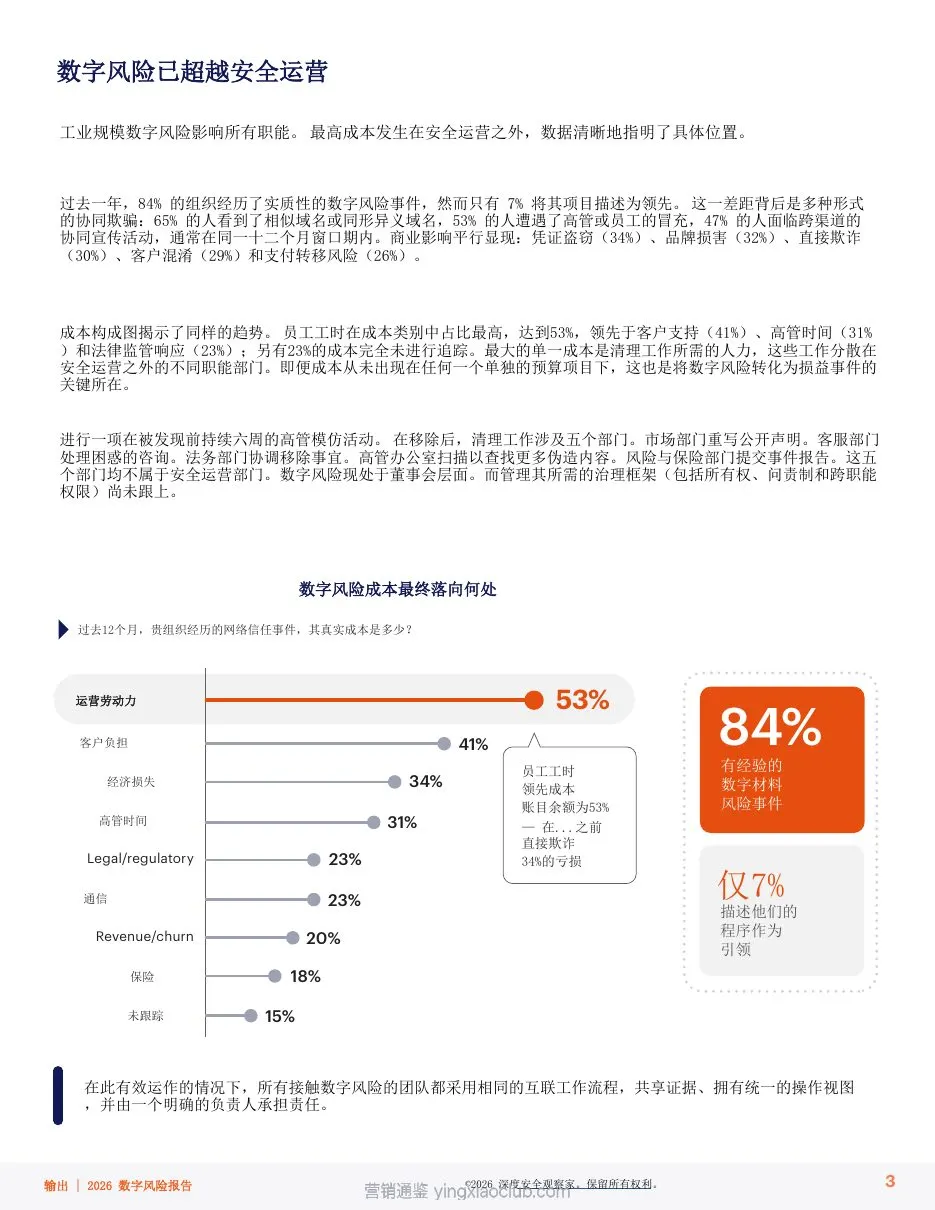
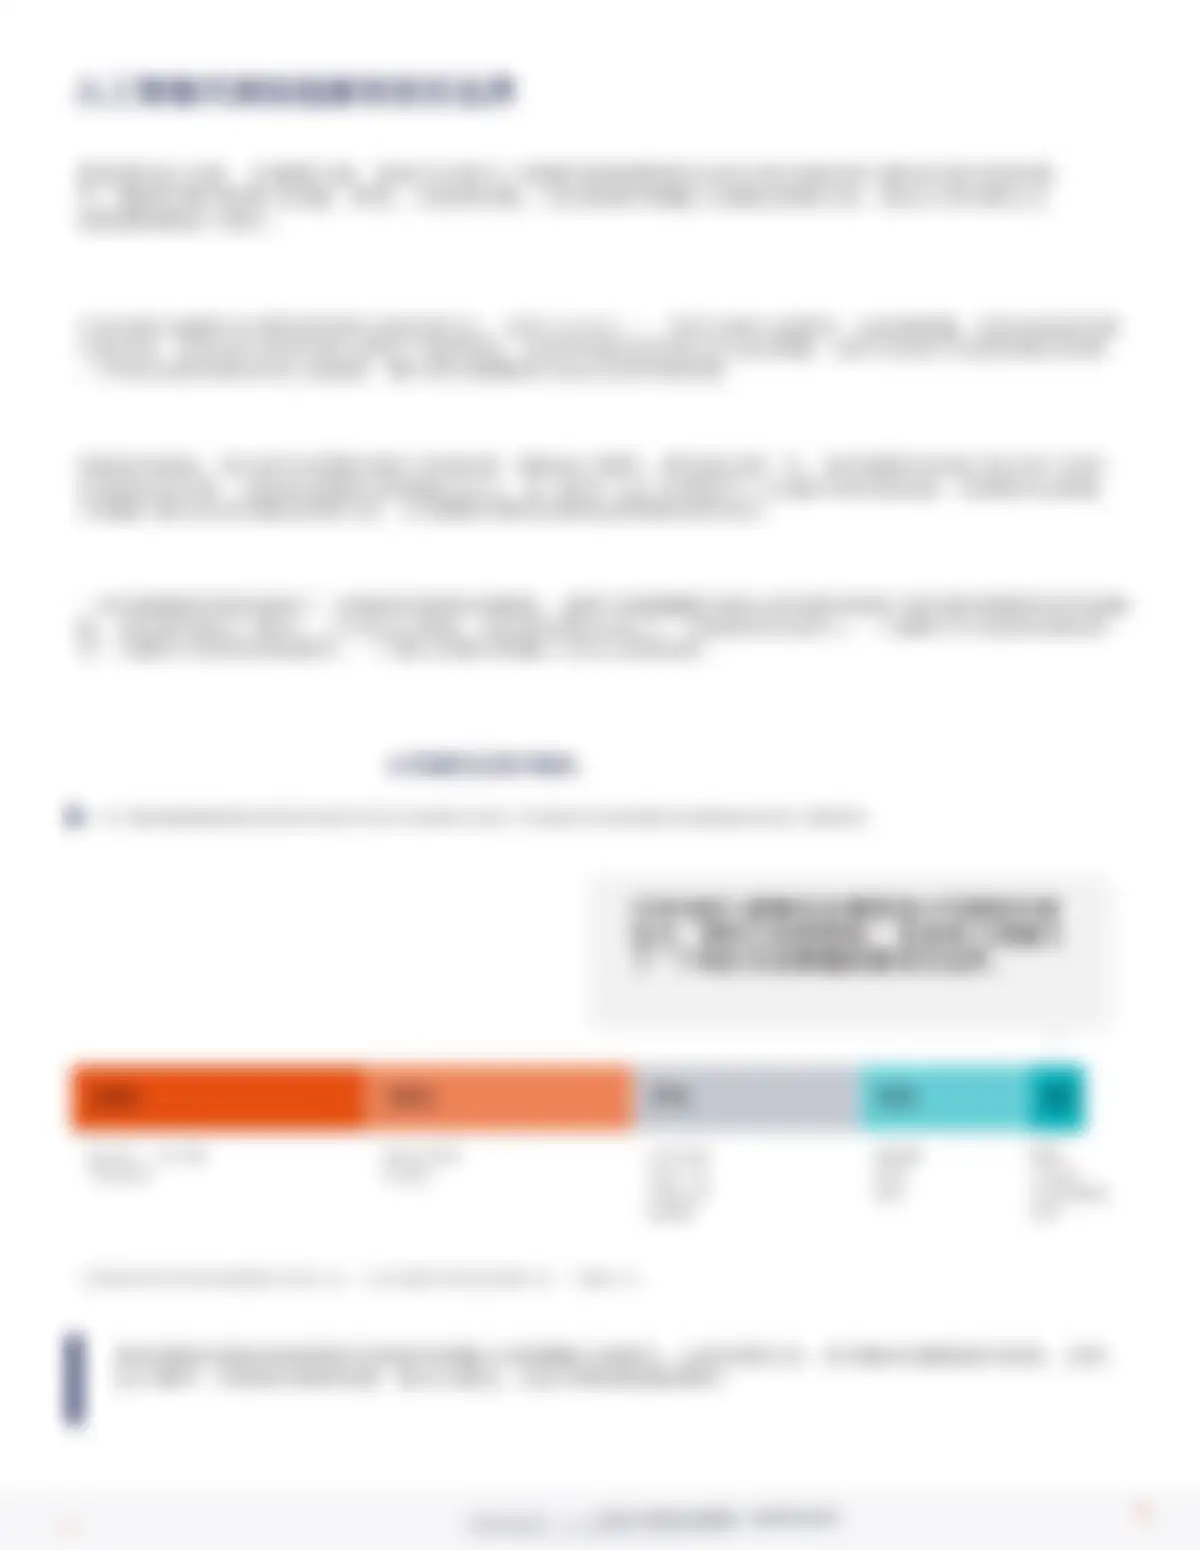
- 84%的组织在过去一年经历了实质性的数字风险事件,但只有7%将项目描述为领先状态
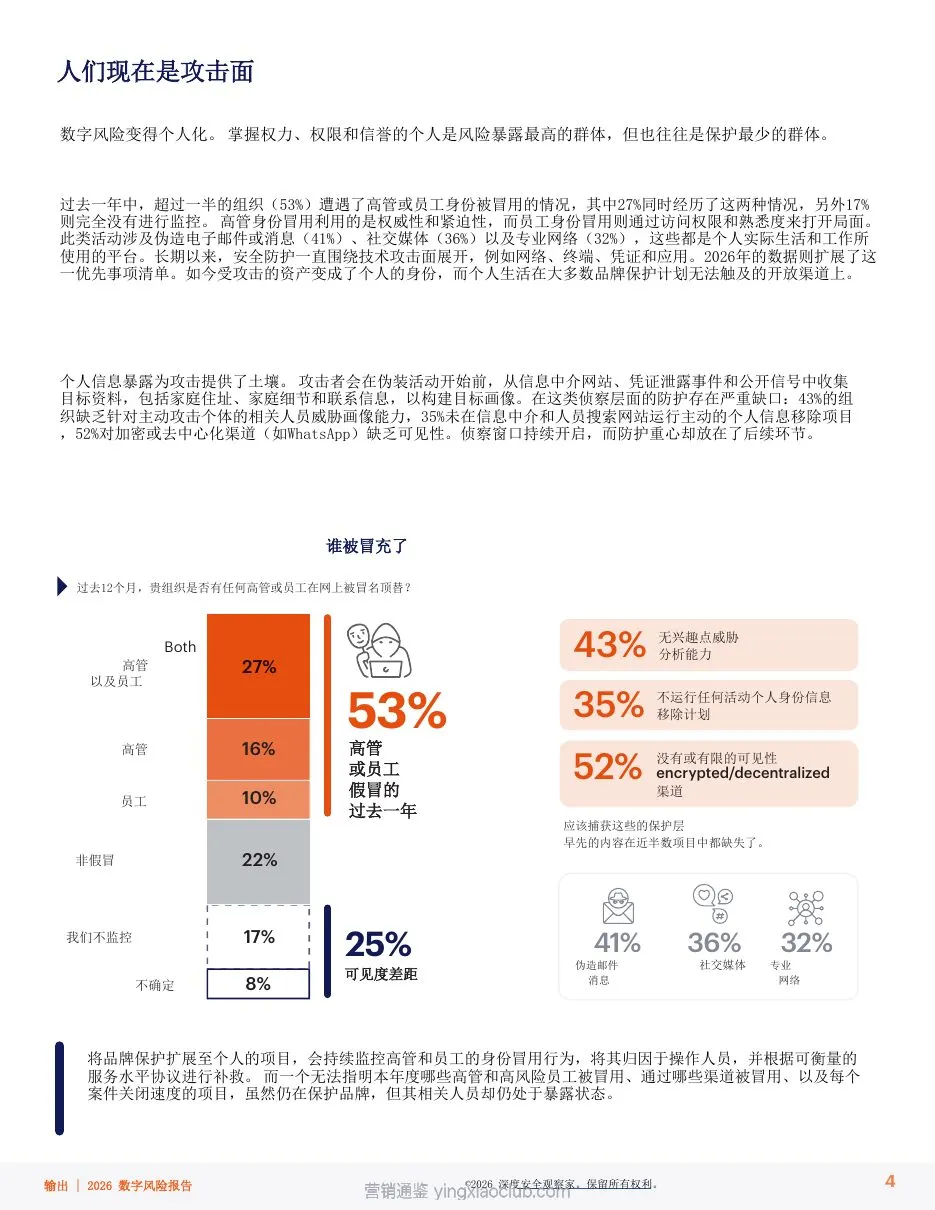
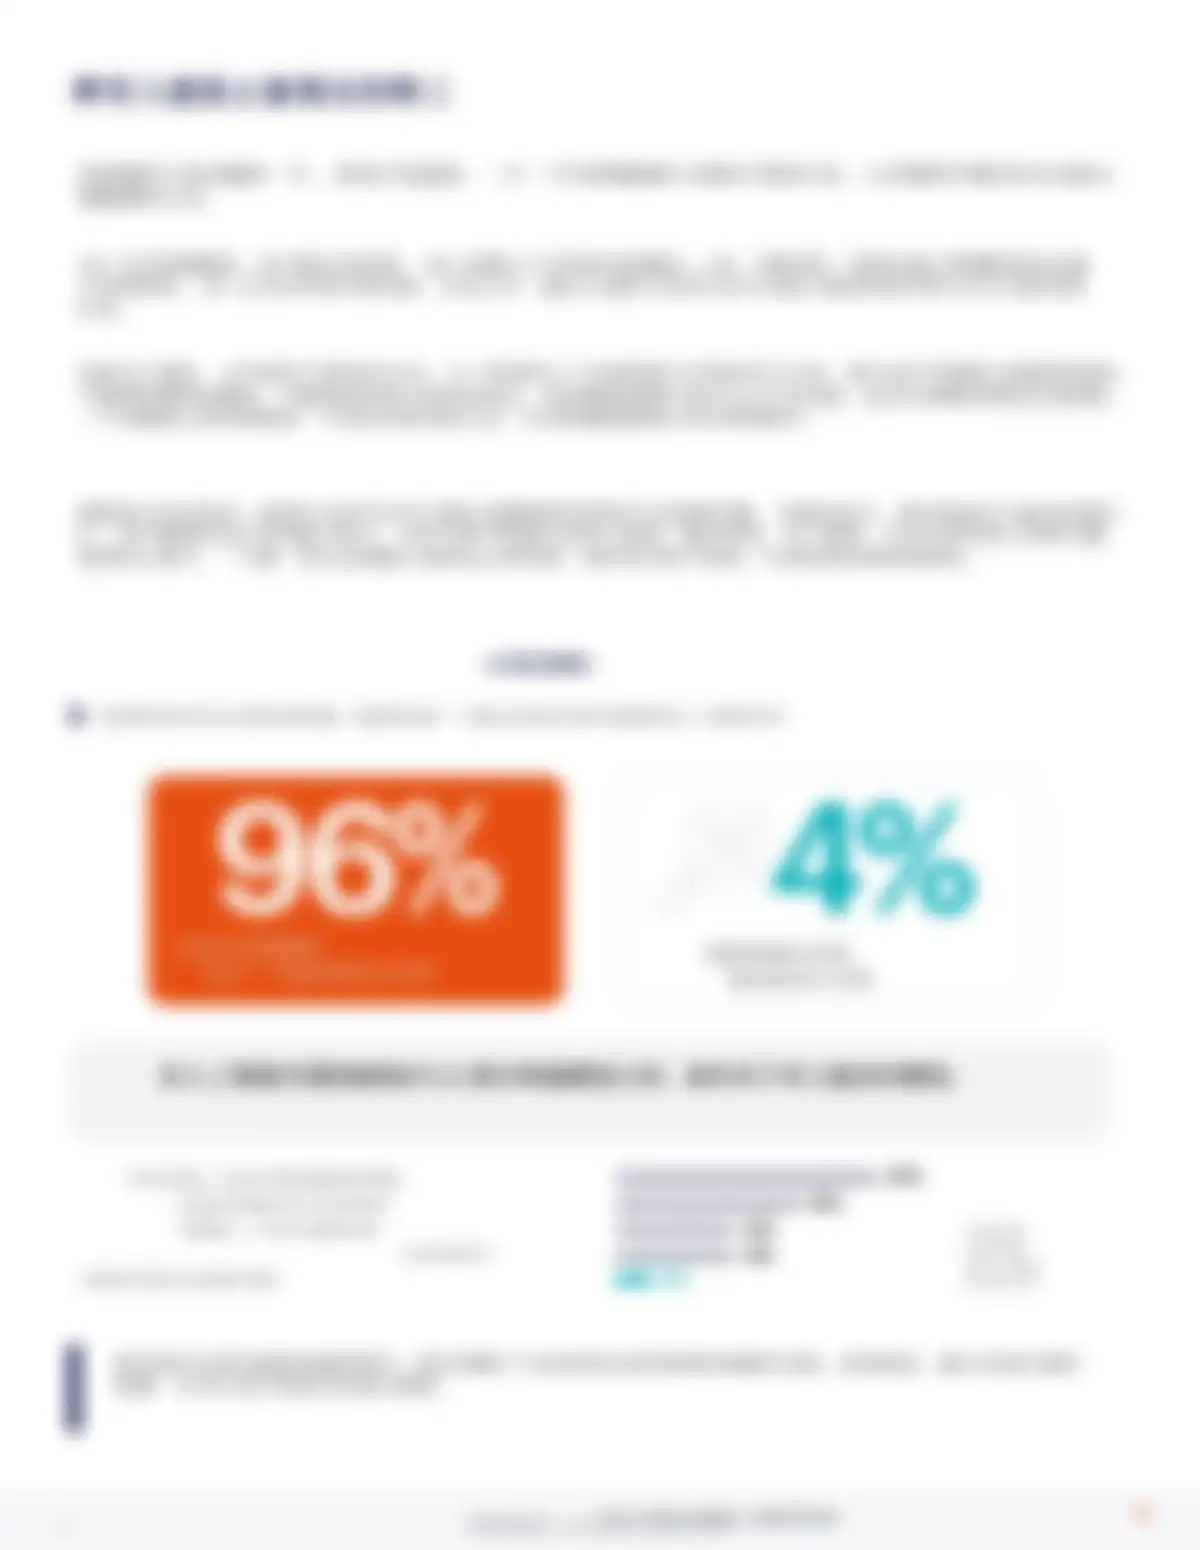
- 53%的组织遭遇了高管或员工身份被冒用的情况,其中27%同时经历了高管和员工冒用
- 47%的人已确认或疑似遭遇过针对高管或品牌代表的合成媒体仿冒
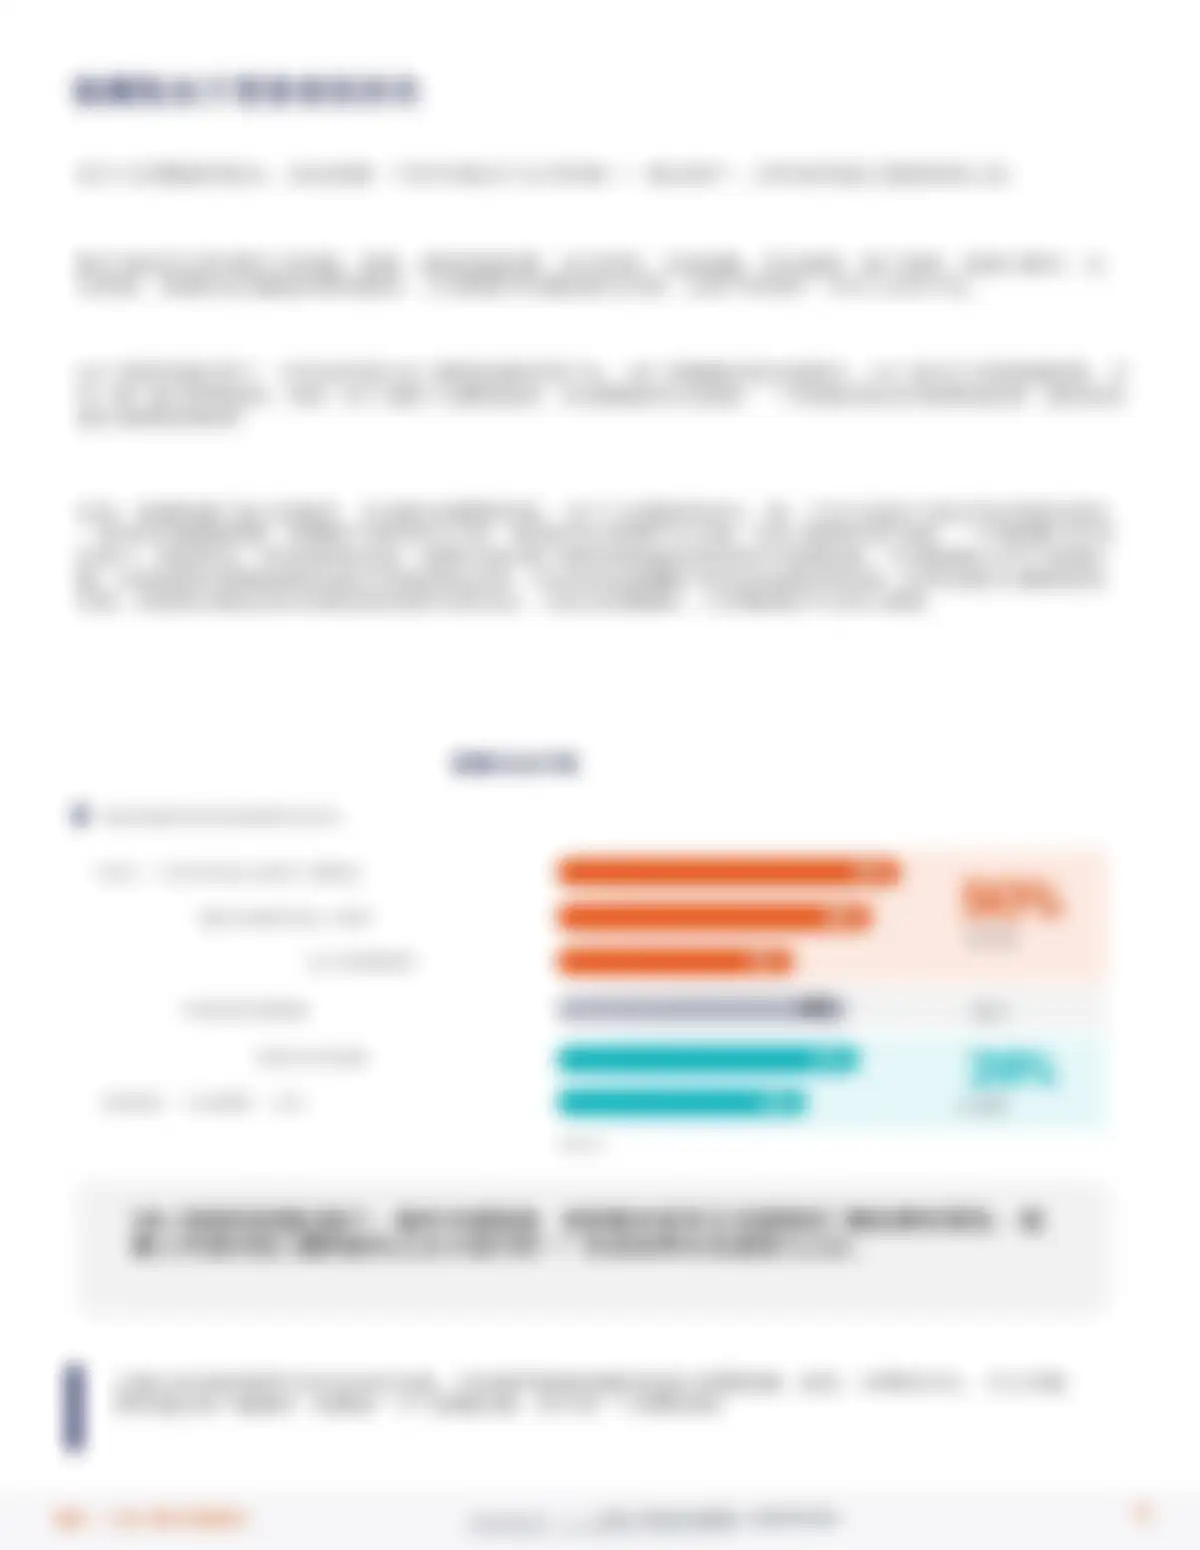
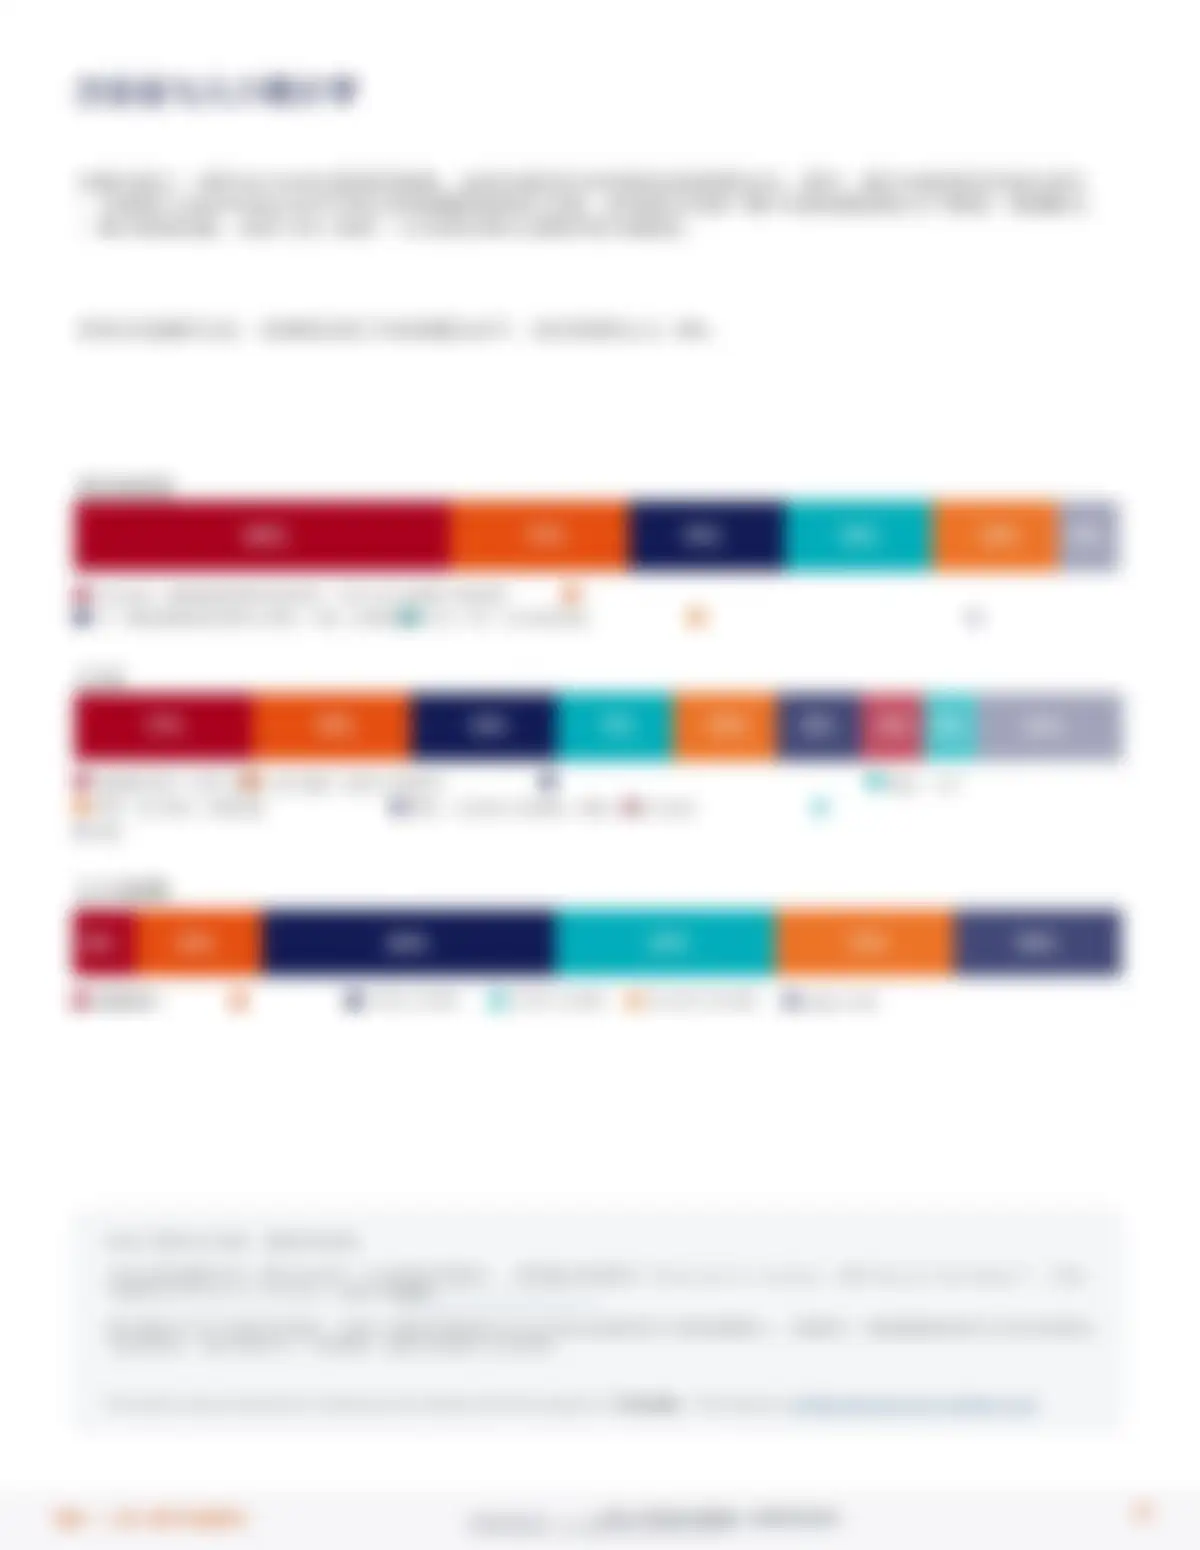
- 数字风险成本构成中,员工工时占比最高(53%),其次是客户支持(41%)和高管时间(31%)
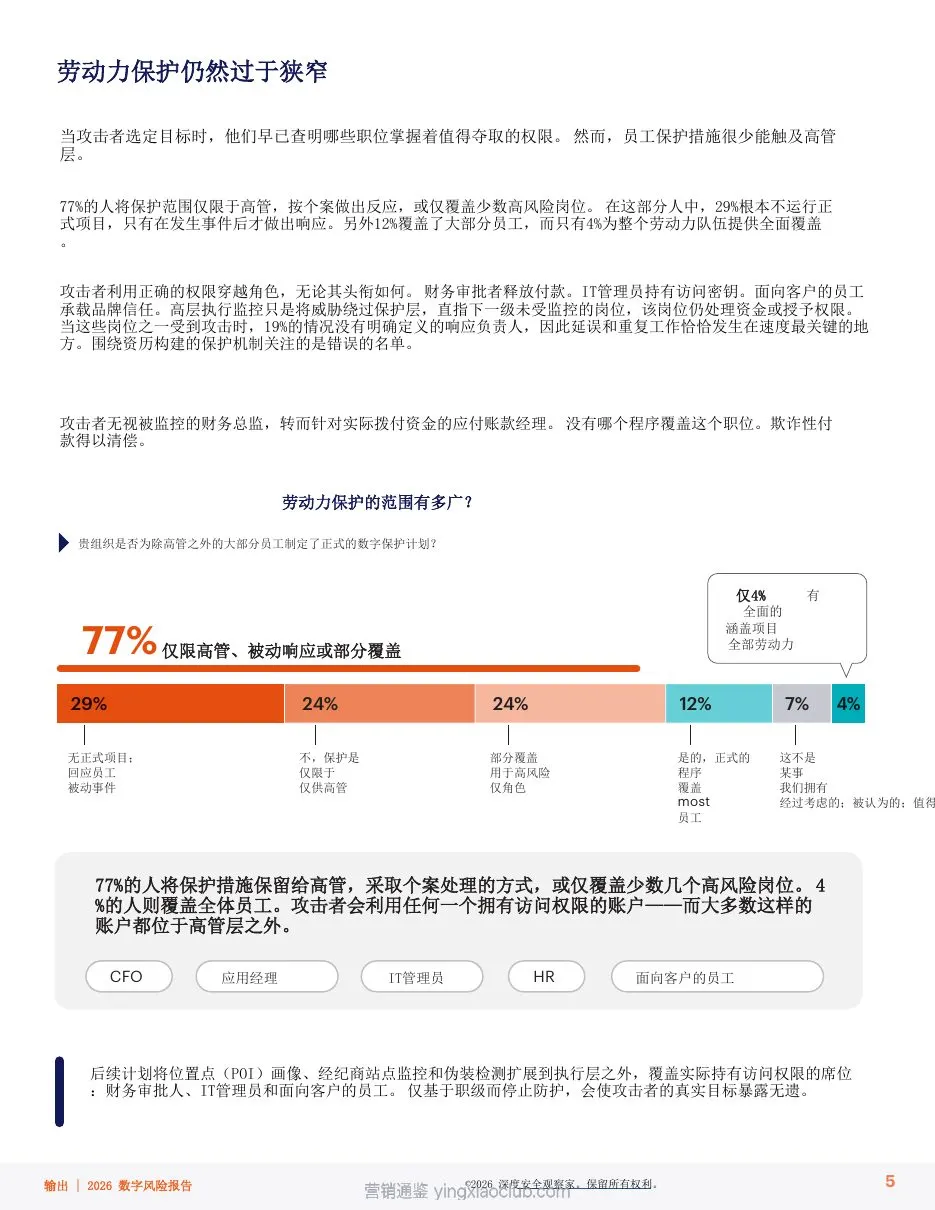
- 77%的组织将保护范围仅限于高管、被动响应或仅覆盖少数高风险岗位
主要趋势
- 攻击工业化与信任目标化:攻击者已从偶发式欺诈演变为有组织的工业规模行动,目标直指对高管和员工的信任、对品牌的信任以及对业务流程的信任。
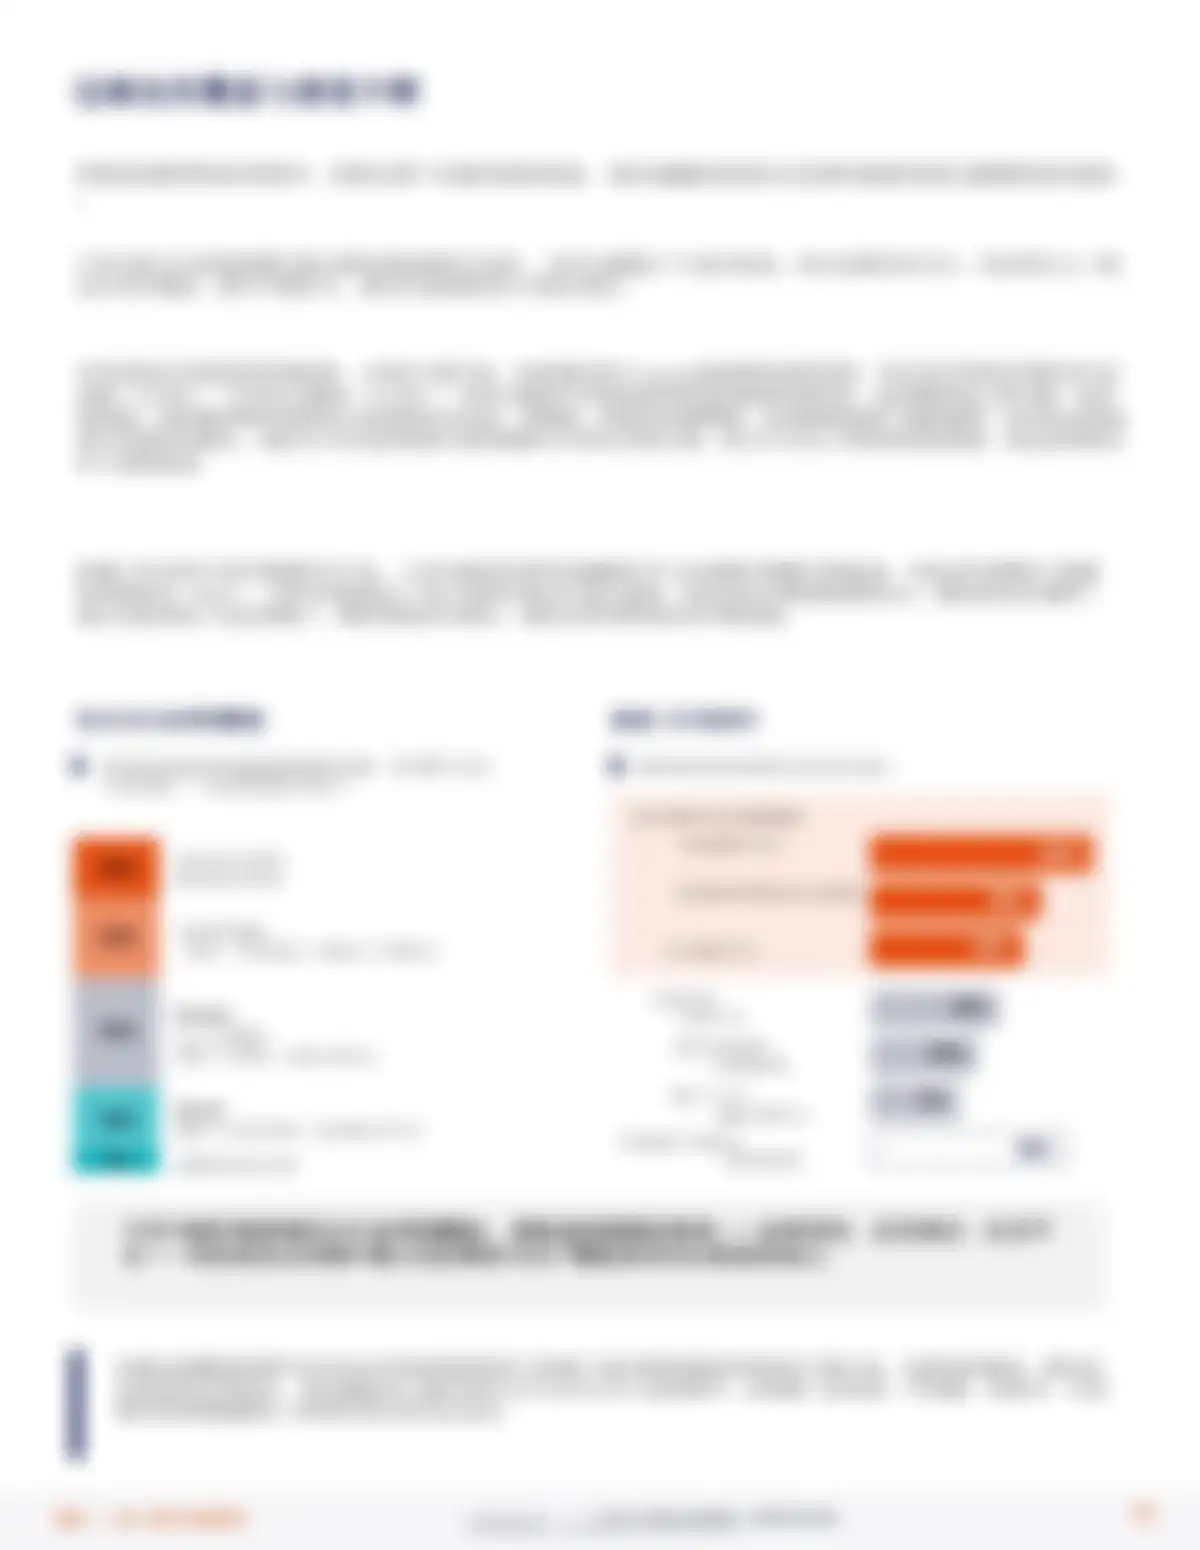
- 人工智能赋能的攻击升级:AI生成的攻击已成为可见性差距的最大问题(44%),使传统识别方法失效,同时47%的组织已面临合成媒体仿冒威胁。
- 防护碎片化与响应滞后:只有7%的组织能够实现从侦察到欺诈全程可见,42%表示攻击速度超过检测速度,34%在移除攻击后不追查背后的对手。
...