报告简介
本报告由Fortinet发布,聚焦2026年操作技术(OT)及网络安全领域的发展状况。报告显示,过去八年随着组织将OT安全整合到首席信息安全官(CISO)或其他信息安全领导角色下,全球网络安全成熟度有所提高。报告特别关注了OT安全责任主体的变化、安全项目及解决方案的成熟度评估,以及组织应对网络安全挑战的最佳实践。
核心数据
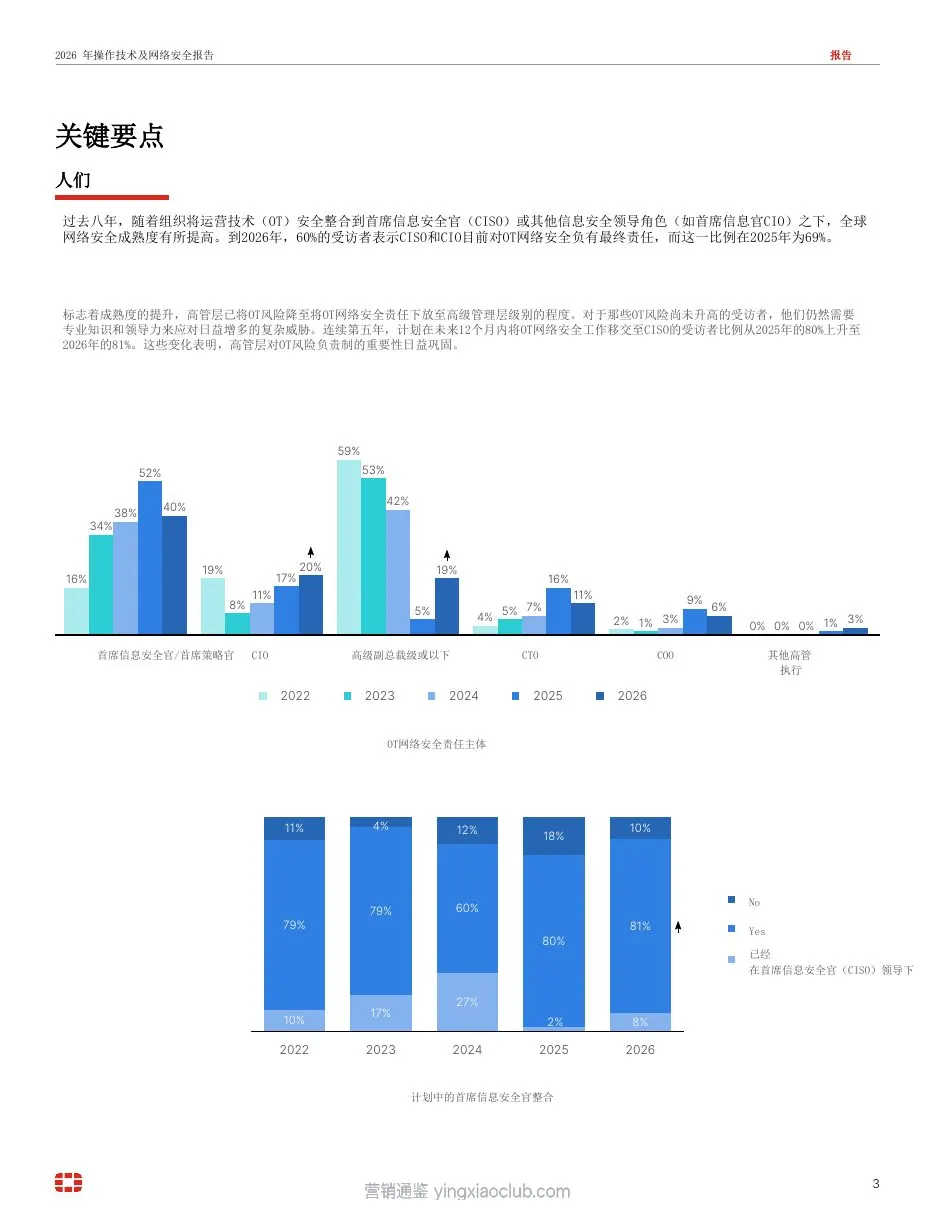
- 责任主体变化:到2026年,60%的受访者表示CISO和CIO对OT网络安全负有最终责任,较2025年的69%有所下降
- 计划整合:连续第五年,计划在未来12个月内将OT网络安全工作移交至CISO的受访者比例从2025年的80%上升至2026年的81%
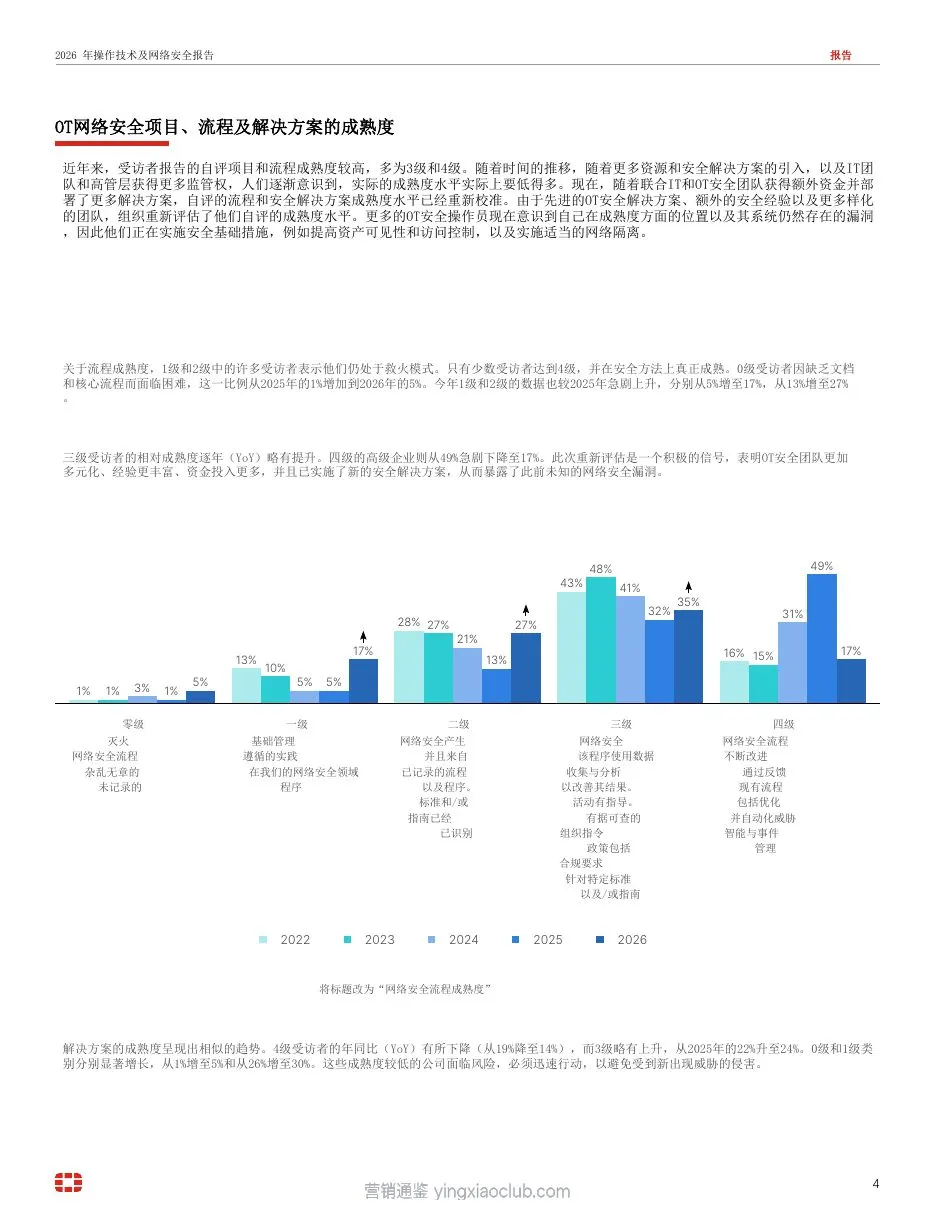
- 成熟度重新评估:自评成熟度较高的组织(3级和4级)实际成熟度被重新校准,暴露了此前未知的网络安全漏洞
- 流程成熟度分布:0级(无文档和核心流程)从1%增至5%,1级(基础管理)从5%增至17%,2级(遵循实践)从13%增至27%,3级(产生网络安全)相对稳定,4级(网络安全流程不断改进)从49%急剧下降至17%
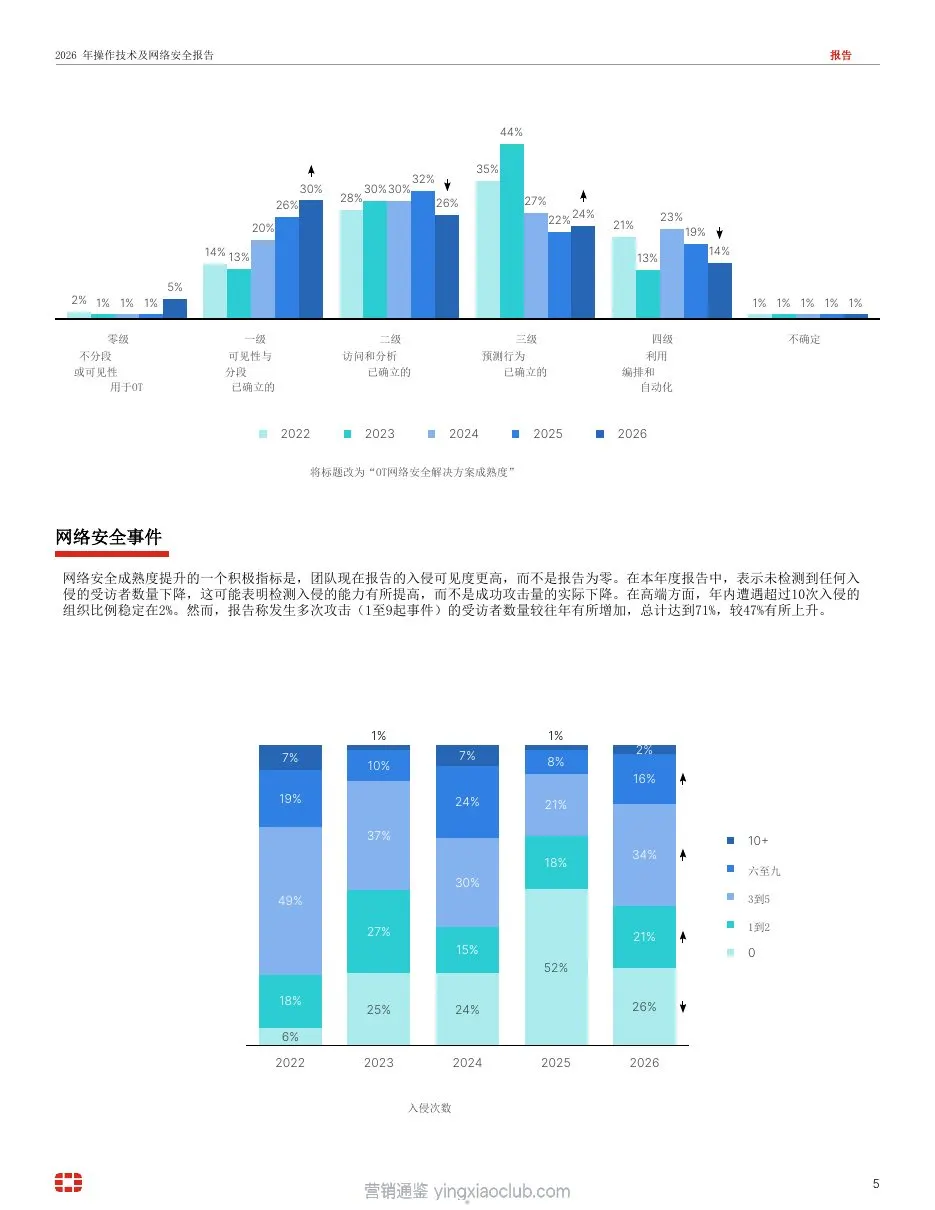
- 解决方案成熟度:4级解决方案从19%降至14%,0级从1%增至5%,1级从26%增至30%
主要趋势
- 责任整合趋势:高管层已将OT风险降至将OT网络安全责任下放至高级管理层级别,表明对OT风险负责制的重要性日益巩固
- 成熟度重新校准:随着更多资源和安全解决方案的引入,以及IT团队和高管层获得更多监管权,组织重新评估了自评的成熟度水平
...